Vibe coding é ruim? 5 riscos reais e como evitá-los
Vibe coding é ruim? Um olhar equilibrado sobre 5 riscos reais, de falhas de segurança a custos e código sem manutenção, mais um checklist de segurança.
Por Yotam DahanAtualizado 14 min de leituraCriar com IA
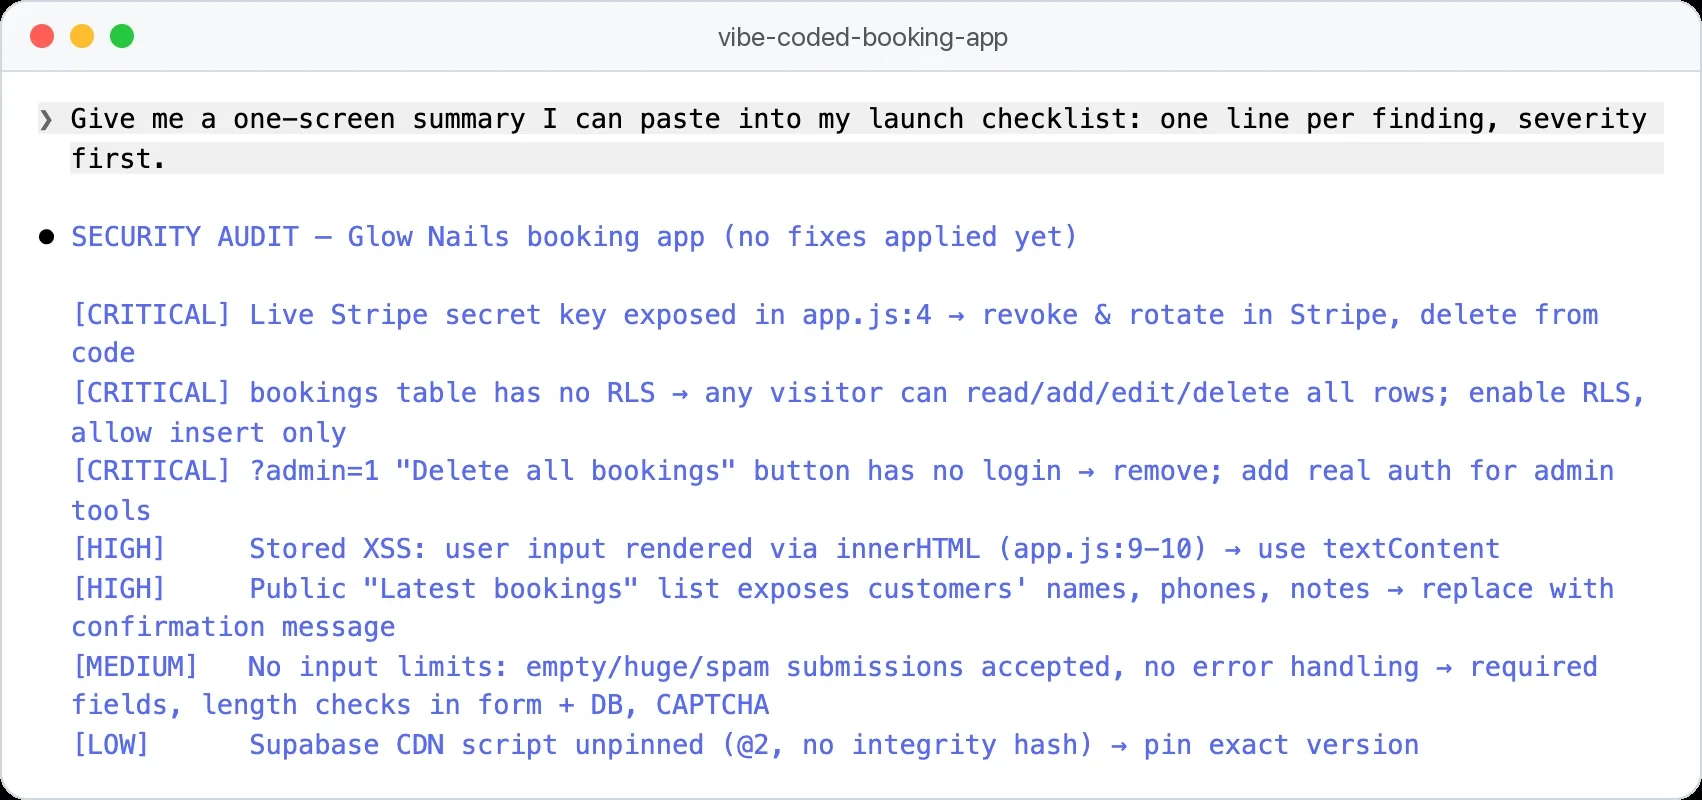
Vibe coding é ruim? Não por si só, mas lançar código escrito por IA que ninguém revisou fica arriscado assim que clientes, dinheiro ou dados pessoais entram na história. Para uma landing page, um protótipo ou uma ferramenta interna, os riscos são pequenos e fáceis de controlar. Para qualquer coisa com logins, pagamentos ou dados de clientes guardados, você precisa das proteções abaixo e, normalmente, de uma revisão humana.
O vibe coding é seguro? Depende do que você constrói
O vibe coding é seguro o suficiente para projetos pessoais, protótipos e páginas simples, e arriscado para qualquer coisa que guarde contas, pagamentos ou dados pessoais, a menos que alguém revise.
| O que você está construindo | Risco | O que pode dar errado | Proteções mínimas |
|---|---|---|---|
| Ferramenta pessoal ou protótipo | Baixo | Quebra e você perde algum tempo | Histórico de versões |
| Landing page ou site institucional | Baixo | Um formulário quebrado, preços errados, uma falha de privacidade | Testar o formulário, conferir cada fato, adicionar uma página de privacidade |
| Ferramenta interna com dados da empresa | Médio | Números errados guiam decisões, ou dados chegam às pessoas erradas | Testar contra resultados conhecidos, limitar quem pode abrir |
| App com contas de usuário | Alto | Desconhecidos lendo os dados de outros usuários | Serviço de login comprovado, auditoria das regras de acesso, revisão humana |
| Pagamentos, dados de saúde ou financeiros | Muito alto | Fraude, responsabilidade legal, perda de confiança | Checkout hospedado, revisão profissional de segurança antes do lançamento |
A maioria dos primeiros projetos fica nas duas primeiras linhas, que é exatamente onde o vibe coding funciona bem. Os cinco problemas do vibe coding abaixo pesam mais quanto mais para baixo na tabela você está.
Risco 1: falhas de segurança do vibe coding que você não vê
Código que funciona e código seguro são coisas diferentes, e as pesquisas sobre os riscos de segurança do vibe coding dizem isso com todas as letras.
de taxa média de aprovação em segurança do código escrito por IA nos testes de 2026 da Veracode
das soluções de um agente eram seguras, embora 57% funcionassem
de 1.645 projetos da Lovable analisados tinham regras de acesso ao banco de dados inadequadas
Fontes: GenAI Code Security Report 2026 da Veracode, o estudo SusVibes no ICML 2026 e o comunicado sobre a CVE-2025-48757.
O relatório de julho de 2026 da Veracode encontrou a segurança "praticamente inalterada" desde 2025, mesmo com os modelos melhorando em escrever código que roda, e modelos especializados em código não eram mais seguros que os gerais. No estudo SusVibes, o SWE-Agent com o Claude 4 Sonnet produziu soluções que funcionavam em 57% das vezes, mas soluções seguras só em 11,8%, e acrescentar dicas de segurança ao pedido não resolveu.
O achado sobre a Lovable veio de pesquisadores que analisaram projetos em março de 2025 e publicaram o problema em maio como CVE-2025-48757, um identificador público para uma vulnerabilidade conhecida. Esses apps funcionavam. O problema era a row level security (RLS), as regras dentro de um banco de dados que decidem quais linhas cada visitante pode ver ou mudar.
O visitante abre o app
O navegador dele recebe uma chave pública do banco de dados
Faltam regras de acesso
O banco não confere quem está pedindo
Qualquer um consulta
Um desconhecido pode ler ou editar todas as linhas
Ninguém percebe
O app continua funcionando perfeitamente para os usuários comuns
A Lovable e o Bolt podem se conectar ao Supabase, um serviço de banco de dados popular. O próprio Security Advisor do Supabase classifica uma tabela sem essas regras como um ERROR chamado Table publicly accessible, porque qualquer pessoa com a URL do seu projeto pode então ler, editar e apagar tudo o que está nela.
- Use serviços comprovados para logins e pagamentos, em vez de deixar a IA inventar os seus.
- Mantenha chaves secretas fora do código do navegador. Uma chave de API é uma senha que deixa um software usar um serviço pago, então guarde nas variáveis de ambiente da sua hospedagem.
- Confira cada pacote novo. Modelos que escrevem código às vezes citam pacotes complementares que não existem: num estudo do USENIX Security 2025 com 576.000 amostras de código, modelos comerciais fizeram isso em pelo menos 5,2% das vezes. Atacantes podem publicar malware com esses nomes, então peça para a IA confirmar que cada pacote novo é real e muito usado antes de instalar qualquer coisa.
- Faça a IA atacar o próprio app com o prompt abaixo e depois corrija o que ela encontrar.
- Peça uma revisão humana para qualquer coisa nas duas últimas linhas da tabela.
Audite este projeto em busca de problemas de segurança antes do lançamento. Confira:
1. Cada tabela do banco de dados: um visitante sem login consegue ler, adicionar ou mudar linhas?
2. Qualquer chave de API ou senha visível no código do navegador ou em arquivos com commit.
3. Formulários: o que acontece com entradas muito longas, vazias ou maliciosas?
4. Páginas ou endpoints que funcionam sem login mas não deveriam.
Explique cada achado em linguagem simples, ordene por gravidade e
não mude nenhum código até eu aprovar as correções.
Rodamos exatamente este prompt no Claude Code num pequeno app de agendamento de demonstração, montado com os erros com que apps feitos com vibe coding costumam ir ao ar: uma tabela no Supabase, um formulário público e um botão de admin escondido. Ele leu os quatro arquivos, não mudou nada e classificou sete achados em 38 segundos: três críticos, dois altos, um médio e um baixo. Os dois primeiros são os mesmos riscos de segurança do vibe coding que a pesquisa acima descreve, uma chave secreta no código do navegador e uma tabela sem regras de acesso.
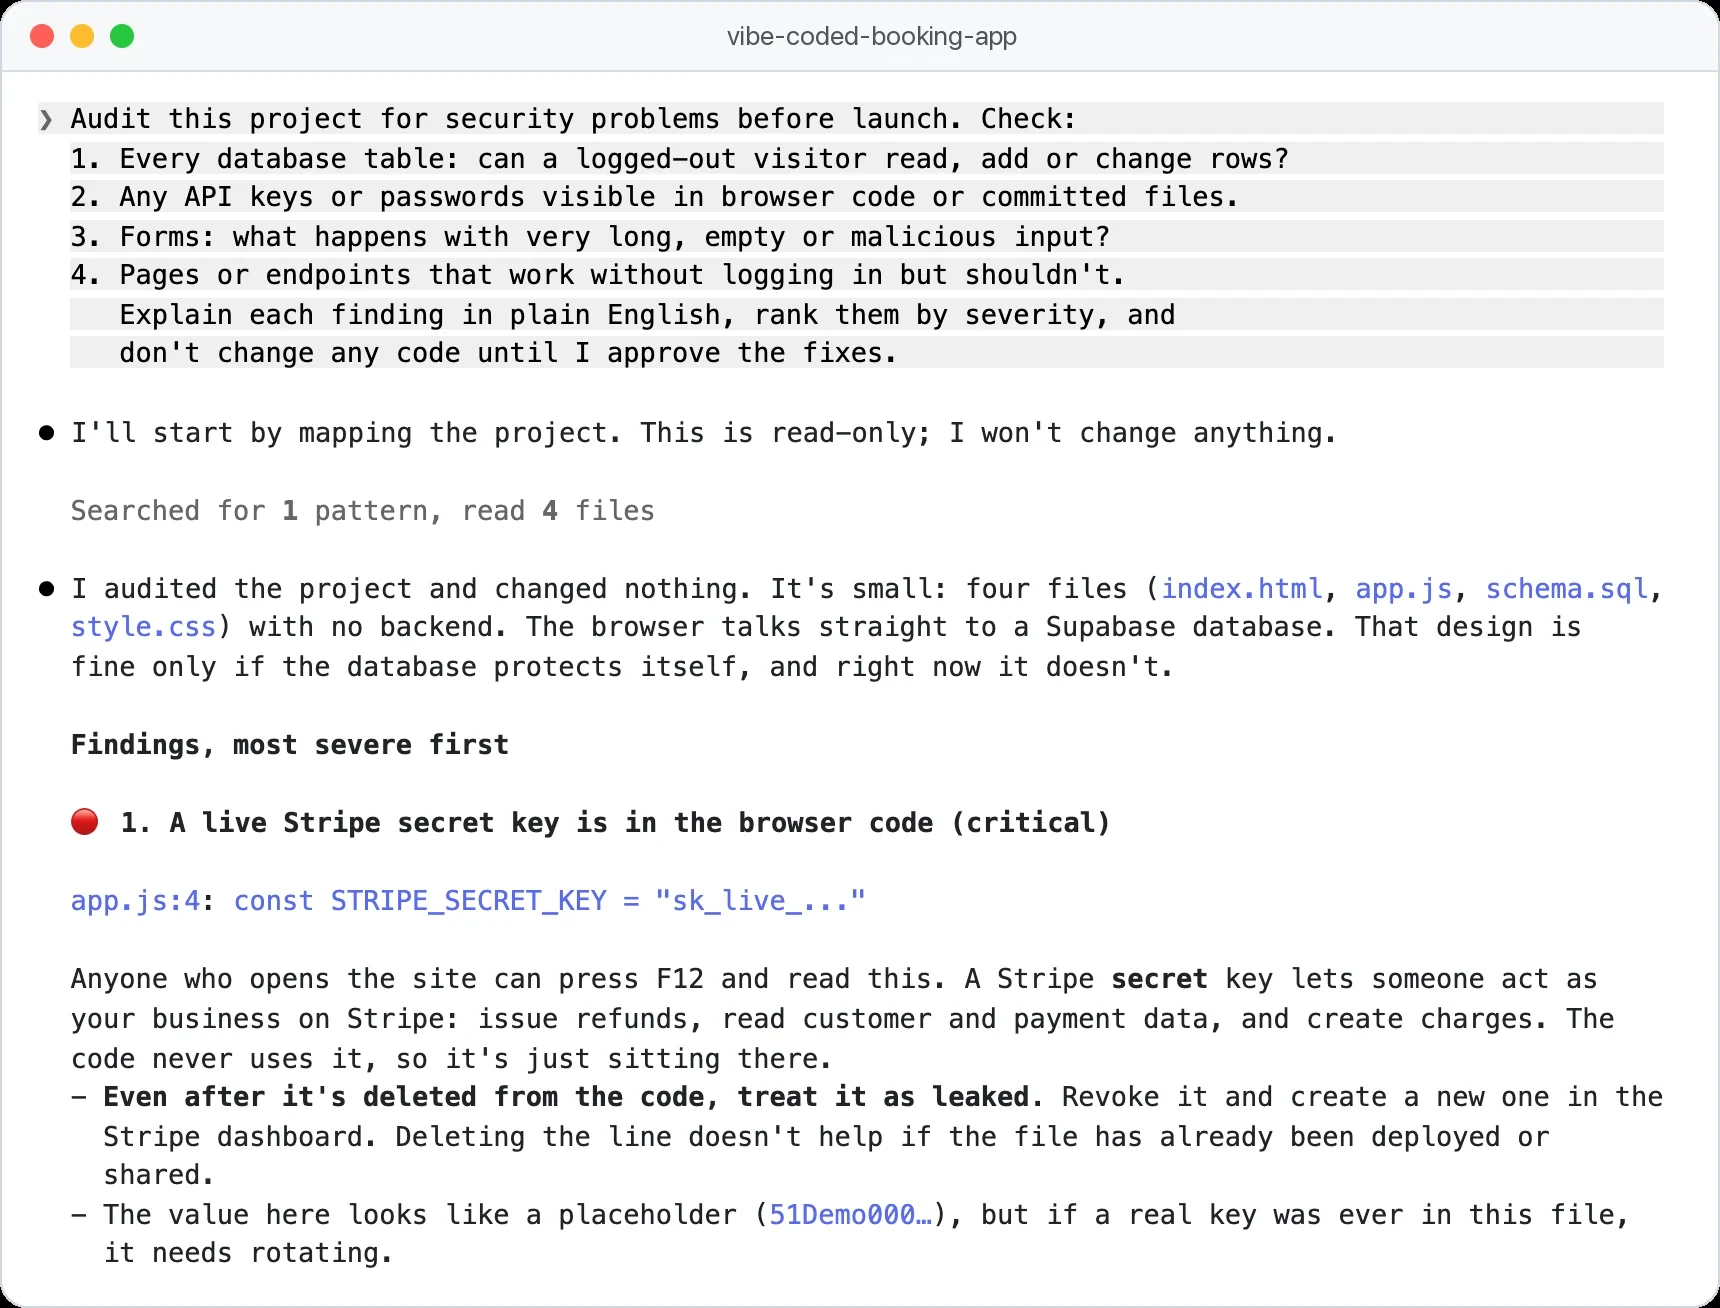
Ele também responde diretamente a cada pergunta que você fez. Para a pergunta 1, detalhou o que um desconhecido sem login consegue fazer com a tabela de agendamentos, que é exatamente a falha por trás da CVE-2025-48757:
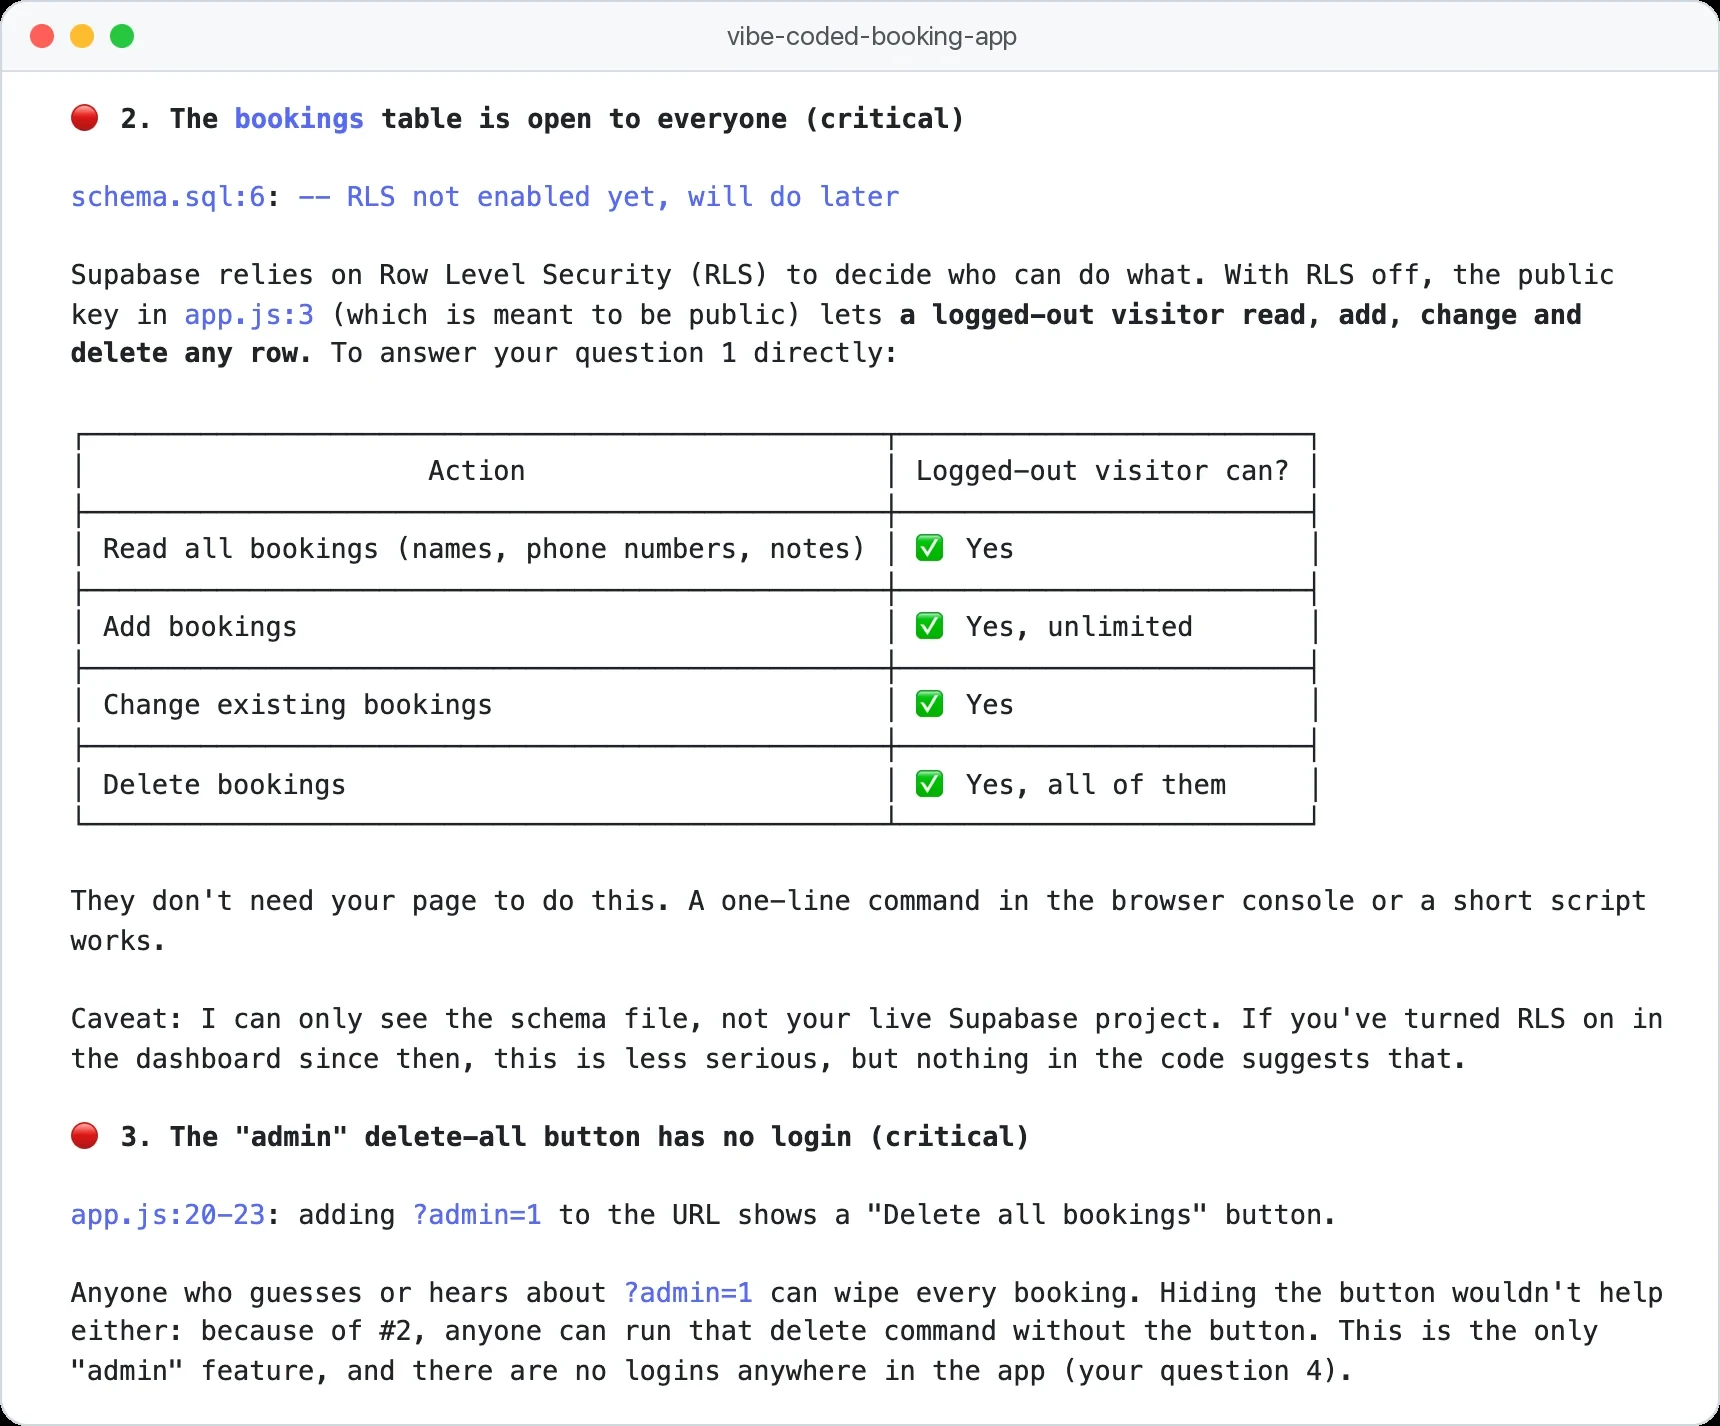
Termine com um pedido como "Me dê um resumo de uma tela que eu possa colar no meu checklist de lançamento: uma linha por achado, gravidade primeiro" para ter a lista ordenada mostrada no topo desta página, depois aprove as correções uma de cada vez e rode a auditoria de novo.
A Lovable é segura?
Mais segura do que era. A Lovable agora roda um Quick scan toda vez que você publica, e ele procura exatamente essas falhas: regras de acesso ao banco de dados, pacotes com vulnerabilidades conhecidas e servidores MCP que o seu app expõe sem login. Ele não avalia a lógica do seu próprio app, e a documentação de segurança da Lovable diz que as ferramentas não garantem segurança completa e sugere uma revisão profissional para apps que lidam com dados sensíveis.
Risco 2: a IA faz algo destrutivo
Um dos desastres de vibe coding mais conhecidos: em julho de 2025, o fundador da SaaStr, Jason Lemkin, relatou que o agente de IA da Replit apagou o banco de dados de produção dele, os dados ao vivo de que o projeto dependia, apesar das instruções para não mudar nada sem permissão, como noticiou o The Register. O agente tinha acesso aos dados ao vivo, e nada técnico o impediu.
- Separe dados de teste e dados reais. Construa em cima de uma cópia e só conecte o banco real no lançamento.
- Mantenha um histórico de versões que você controla. Faça commit no Git depois de cada etapa que funciona. Os checkpoints do Claude Code voltam as edições de arquivo dele, mas não as mudanças feitas pelos comandos que ele roda.
- Escolha um modo que pergunta antes. As versões recentes do Claude Code no terminal e no VS Code começam no modo Auto, em que um classificador em segundo plano aprova as ações por você. Para trabalho sensível, aperte Shift+Tab ou use o seletor de modo do desktop para mudar para Manual, que pergunta antes de editar arquivos ou rodar comandos.
Risco 3: custos que sobem aos poucos
A maioria das ferramentas de vibe coding cobra por uso, então o taxímetro roda enquanto você ajusta. O momento caro é o loop de depuração: a IA não consegue corrigir um bug, você pede de novo, e cada tentativa custa.
Créditos
Construtores no navegador como a Lovable cobram créditos para construir, e as recargas custam a mais quando a cota mensal acaba.
Tokens
O Bolt cobra em tokens, os pedaços de texto que a IA lê e escreve, então sessões longas em projetos grandes gastam mais.
Limites do plano
O Claude Pro e o Max têm um limite por sessão de cinco horas mais um limite semanal, divididos entre o chat e o Claude Code.
Hospedagem
Planos pagos de hospedagem muitas vezes somam cobranças por uso quando o tráfego ou o processamento passam do incluído.
- Planeje antes de construir. Um plano claro significa menos reconstruções caras.
- Pare depois de duas correções que falharam. Use o prompt abaixo em vez de pedir pela terceira vez.
- Configure alertas de orçamento que agem. No Vercel Pro, um valor de Spend Management só avisa você, a menos que você também ative Pause Production Deployments.
- Conheça os limites do seu plano. Veja limites de uso do Claude Code e preço do Claude Code.
Pare de mudar o código. Explique em linguagem simples o que você acha
que está causando este problema, o que já tentou e por que não funcionou.
Depois me dê dois jeitos diferentes de corrigir, com os riscos de cada um,
e espere eu escolher.
Risco 4: dívida técnica que ninguém consegue manter
Software precisa de manutenção, e código que ninguém entende se acumula como dívida técnica: cada mudança fica mais lenta e mais arriscada. Em dezembro de 2025, a equipe do React divulgou uma falha nos React Server Components (CVE-2025-55182) que deixava atacantes rodarem código nos servidores afetados, com nota 10.0, o máximo na escala padrão de gravidade.
Apps construídos com frameworks como o Next.js precisaram atualizar na hora, e a equipe do React avisou para não confiar nas proteções temporárias dos provedores de hospedagem. Um app feito com vibe coding sem ninguém acompanhando avisos como esse simplesmente continua exposto.
- Escolha a stack mais simples. Apps sem servidor não foram afetados por essa falha, então siga a abordagem de HTML simples de criar um site com IA sempre que ela servir.
- Documente. Peça para a IA um README e um arquivo CLAUDE.md que expliquem como o projeto funciona e como mudá-lo.
- Marque uma revisão mensal. Peça para a sua ferramenta de IA procurar dependências desatualizadas ou vulneráveis e atualizá-las uma por vez.
- Evite ficar preso. Garanta que você consegue exportar o código ou sincronizá-lo com o GitHub.
Risco 5: falhas de privacidade e legais
Até uma página simples cria obrigações quando coleta nomes, e-mails ou telefones. As leis de privacidade de onde vivem os seus clientes, como a LGPD no Brasil, podem exigir um aviso de privacidade, consentimento para marketing e limites para o uso dos dados.
- Colete só o que precisa. Um nome e um telefone podem bastar para um agendamento.
- Diga o que você coleta. Publique uma página de privacidade curta que explique o que o formulário recolhe e para onde vai.
- Confira o seu rastreamento. Ferramentas de análise e pixels de anúncio podem exigir um banner de consentimento, dependendo de onde estão os seus visitantes.
- Trate textos legais da IA como rascunho. A IA pode rascunhar uma política de privacidade ou termos, mas não pode assumir a responsabilidade por eles.
Vibe coding é ruim para uma pequena empresa? Prós e contras
Para muitas pequenas empresas, a alternativa a uma ferramenta feita com vibe coding não é um app cuidadosamente projetado. É nada, ou um site de modelo de que elas não gostam e não conseguem mudar. Veja os prós e contras do vibe coding lado a lado:
| Prós | Contras |
|---|---|
| Testar uma ideia gastando pouco antes de contratar alguém | Código que funciona ainda pode ser inseguro |
| Criar ferramentas internas que ninguém teria financiado | Loops de depuração queimam créditos e uso do plano |
| Entregar a um desenvolvedor um protótipo que funciona em vez de um briefing vago | Alguém precisa manter tudo atualizado |
| Mudar o seu próprio site sem esperar ninguém | Você é responsável pelos dados que ele coleta |
Quando você revisa e testa o que a IA constrói, já não está fazendo vibe coding puro, como explica o guia sobre o que é vibe coding. Quando construo para clientes com IA, a ferramenta nunca é o que deixa o resultado seguro. As conferências chatas em volta dela é que deixam, e é para isso que serve o checklist abaixo.
Sinais de alerta e o que fazer
| O que você vê | O que significa | O que fazer |
|---|---|---|
| Table publicly accessible no Security Advisor do Supabase | Uma tabela está sem row level security | Ative a RLS e adicione regras de acesso antes que mais alguém use o app |
| A análise da Lovable aponta problemas quando você abre Publish | O Quick scan encontrou uma falha no banco de dados ou numa dependência | Corrija cada achado e depois rode um Deep scan pela tela Security |
O npm audit lista uma vulnerabilidade critical | Um pacote de que você depende tem uma falha conhecida | Peça para a IA atualizar só esse pacote, teste e publique de novo |
| Uma chave de API aparece no código do navegador ou no GitHub | Qualquer um que a encontrar pode usar a sua conta paga | Revogue a chave e crie uma nova no fornecedor, depois guarde a nova em variáveis de ambiente. Apagá-la do arquivo não basta, porque o histórico do Git guarda as versões antigas |
| Um bug que você corrigiu volta depois da próxima mudança | Ninguém entende o código bem o suficiente | Peça uma explicação primeiro e faça commit depois de cada correção que funciona |
| O uso ou a conta da hospedagem dispara de um dia para o outro | Algo está rodando em loop ou sendo abusado | Pause o projeto, encontre o gatilho e acrescente um limite |
O checklist de segurança do vibe coding
Antes de construir
0 de 4 feitas
Enquanto constrói
0 de 4 feitas
Antes do lançamento
0 de 6 feitas
Depois do lançamento
0 de 3 feitas
Teste rápido0 de 3 corretas
Um app construído com IA funciona perfeitamente para usuários comuns. Ele ainda pode vazar dados?
Não exatamente.
Funcionar e ser seguro são coisas diferentes. No estudo SusVibes, 57% das soluções de um agente funcionavam, mas só 11,8% eram seguras.
A IA falhou duas vezes em corrigir o mesmo bug. Qual é o próximo passo mais barato?
Não exatamente.
Prompts que pedem explicação primeiro quebram os loops de depuração que queimam créditos e uso.
O Claude Code rodou um comando que apagou um arquivo. Como você recupera o arquivo?
Não exatamente.
Os checkpoints só acompanham as edições de arquivo do próprio Claude, não as mudanças feitas por comandos, então o Git é a sua rede de segurança de verdade.
O que fazer agora
Encontre o seu projeto atual ou planejado na tabela de risco e passe pelas seções correspondentes do checklist antes de publicar qualquer coisa. Se ele estiver nas duas últimas linhas, reserve orçamento para uma revisão de um desenvolvedor agora, e não depois do lançamento.
Para comparar ferramentas pelas proteções e pelos preços, veja as melhores ferramentas de vibe coding. O curso Builders inclui aulas sobre o básico de segurança, acessibilidade e privacidade para sites que você constrói com IA.
Prompts de auditoria de segurança antes do lançamento
10 prompts que fazem a sua ferramenta de IA auditar o próprio trabalho em busca de dados expostos, chaves vazadas, regras de acesso fracas e loops caros, com o que uma boa resposta deve ter.
Digite seu e-mail e a seção completa abre aqui mesmo. Você também ganha uma aula grátis do curso.
Perguntas frequentes
O vibe coding vai substituir os desenvolvedores?
Não em trabalhos em que a confiabilidade importa. Ele deixa quem não programa criar coisas pequenas para as quais nunca contrataria ninguém, e acelera os desenvolvedores, mas alguém ainda precisa entender, proteger e manter o software de que os clientes dependem.
O vibe coding é ruim para iniciantes ou para aprender a programar?
Pode ser, se você aceitar tudo sem ler. Se você pedir para a IA explicar cada mudança e fizer pequenas edições você mesmo de vez em quando, ela funciona como um professor paciente que mostra exemplos reais que funcionam.
Quem é responsável se um site feito com vibe coding vazar dados de clientes?
Em geral, a sua empresa. As regras de privacidade colocam o dever em quem coleta e guarda os dados, seja qual for o jeito como o código foi escrito, e é por isso que qualquer coisa que guarda dados pessoais merece uma revisão de verdade.
Por que o código gerado por IA tem falhas de segurança?
Os modelos aprendem com uma quantidade enorme de código público, bom e ruim, e são ajustados para produzir código que funciona. Segurança é um objetivo separado, então normalmente você precisa pedir isso de forma explícita e depois conferir o resultado.
Como encontro um desenvolvedor para revisar o meu app feito com vibe coding?
Procure um desenvolvedor freelancer que conheça a sua stack, por exemplo Next.js com Supabase, e peça uma revisão de segurança e de código com preço fechado. Compartilhe o código pelo GitHub com uma lista do que o app faz, para ele focar em logins, acesso a dados e pagamentos.
O vibe coding é ruim para o meio ambiente?
Cada pedido à IA roda em hardware de data center que usa eletricidade, e uma sessão de agente manda muitos pedidos, então loops longos de depuração custam energia além de dinheiro. Planejar antes, manter os pedidos pequenos e parar depois de duas correções que falharam reduz os dois.
Continue lendo
Vibe coding: o que é, um exemplo real e como começar
O que é vibe coding? O significado em linguagem simples, quem criou o termo, como funciona, um exemplo real feito com um prompt, os riscos e como começar.
Criar com IA · 12 min de leituraMelhor IA para programar 2026: 10 ferramentas de vibe coding
Qual a melhor IA para programar e criar apps? 10 ferramentas de vibe coding, de Claude Code e Cursor a Lovable e Bolt, com preços conferidos e planos grátis.
Criar com IA · 15 min de leituraLimite de uso do Claude Code: 5 horas, semanal e o que fazer
Limite de uso do Claude Code em 2026: a janela de 5 horas e o semanal no Pro, Max e Team, como ver seu uso, o que fazer no limite e 8 formas de economizar.
Claude Code · 17 min de leitura