Le vibe coding est-il dangereux ? 5 vrais risques à éviter
Le vibe coding est-il dangereux ? 5 vrais risques, des failles de sécurité aux coûts qui dérapent et au code ingérable, plus une checklist de sécurité.
Par Yotam DahanMis à jour 15 min de lectureCréer avec l'IA
Le vibe coding est-il dangereux ? Pas en soi, mais mettre en ligne du code écrit par IA que personne n'a relu devient risqué dès que des clients, de l'argent ou des données personnelles sont en jeu. Pour une landing page, un prototype ou un outil interne, les risques sont faibles et faciles à gérer. Pour tout ce qui comporte des connexions, des paiements ou des données clients stockées, il vous faut les garde-fous ci-dessous et en général une relecture humaine.
Le vibe coding est-il sûr ? Tout dépend de ce que vous construisez
Le vibe coding est assez sûr pour les projets personnels, les prototypes et les pages simples, et risqué pour tout ce qui stocke des comptes, des paiements ou des données personnelles, sauf si quelqu'un le relit.
| Ce que vous construisez | Risque | Ce qui peut mal tourner | Garde-fous minimum |
|---|---|---|---|
| Outil personnel ou prototype | Faible | Il casse et vous perdez du temps | Historique des versions |
| Landing page ou site vitrine | Faible | Un formulaire cassé, de mauvais prix, une faille de confidentialité | Tester le formulaire, vérifier chaque fait, ajouter une page de confidentialité |
| Outil interne avec des données de l'entreprise | Moyen | De faux chiffres orientent les décisions, ou des données atteignent les mauvaises personnes | Tester avec des résultats connus, limiter qui peut l'ouvrir |
| Application avec comptes utilisateurs | Élevé | Des inconnus qui lisent les données des autres utilisateurs | Service de connexion éprouvé, audit des règles d'accès, relecture humaine |
| Paiements, santé ou données financières | Très élevé | Fraude, responsabilité juridique, perte de confiance | Paiement hébergé, audit de sécurité professionnel avant le lancement |
La plupart des premiers projets se situent dans les deux premières lignes, exactement là où le vibe coding fonctionne bien. Les cinq problèmes du vibe coding ci-dessous comptent d'autant plus que vous descendez dans le tableau.
Risque 1 : des failles de sécurité du vibe coding invisibles
Du code qui marche et du code sûr sont deux choses différentes, et les études sur les risques de sécurité du vibe coding le disent clairement.
taux moyen de réussite aux tests de sécurité du code écrit par IA dans les tests 2026 de Veracode
des solutions d'un agent étaient sûres, alors que 57 % fonctionnaient
des 1 645 projets Lovable analysés avaient des règles d'accès à la base de données insuffisantes
Sources : GenAI Code Security Report 2026 de Veracode, l'étude SusVibes à l'ICML 2026 et la déclaration sur la CVE-2025-48757.
Le rapport de Veracode de juillet 2026 a trouvé une sécurité « pratiquement inchangée » depuis 2025, alors même que les modèles écrivent de mieux en mieux du code qui tourne, et les modèles spécialisés en code n'étaient pas plus sûrs que les modèles généralistes. Dans l'étude SusVibes, SWE-Agent avec Claude 4 Sonnet produisait des solutions fonctionnelles dans 57 % des cas, mais des solutions sûres dans seulement 11,8 % des cas, et ajouter des consignes de sécurité à la demande n'a rien réglé.
Le constat sur Lovable vient de chercheurs qui ont analysé des projets en mars 2025 et publié le problème en mai sous la référence CVE-2025-48757, un identifiant public pour une vulnérabilité connue. Ces applications fonctionnaient. Le problème venait de la row level security (RLS), les règles internes à une base de données qui décident quelles lignes chaque visiteur peut voir ou modifier.
Un visiteur ouvre l'application
Son navigateur reçoit une clé publique de base de données
Règles d'accès absentes
La base ne vérifie pas qui fait la demande
N'importe qui peut interroger
Un inconnu peut lire ou modifier chaque ligne
Personne ne remarque rien
L'application marche toujours parfaitement pour les utilisateurs normaux
Lovable et Bolt peuvent tous deux se connecter à Supabase, un service de base de données populaire. Le Security Advisor de Supabase classe une table sans ces règles comme une ERROR appelée Table publicly accessible, car toute personne qui a l'URL de votre projet peut alors lire, modifier et supprimer tout ce qu'elle contient.
- Utilisez des services éprouvés pour les connexions et les paiements au lieu de laisser l'IA inventer les siens.
- Gardez les clés secrètes hors du code du navigateur. Une clé API est un mot de passe qui permet à un logiciel d'utiliser un service payant, stockez-la donc dans les variables d'environnement de votre hébergeur.
- Vérifiez chaque nouveau package. Les modèles qui écrivent du code citent parfois des packages complémentaires qui n'existent pas : dans une étude USENIX Security 2025 portant sur 576 000 échantillons de code, les modèles commerciaux l'ont fait dans au moins 5,2 % des cas. Des attaquants peuvent publier des logiciels malveillants sous ces noms, alors demandez à l'IA de confirmer que chaque nouveau package existe et est largement utilisé avant d'installer quoi que ce soit.
- Faites attaquer son application par l'IA avec le prompt ci-dessous, puis corrigez ce qu'elle trouve.
- Faites relire par un humain tout ce qui se situe dans les deux dernières lignes du tableau.
Audite ce projet pour trouver les problèmes de sécurité avant le lancement. Vérifie :
1. Chaque table de la base de données : un visiteur non connecté peut-il lire, ajouter ou modifier des lignes ?
2. Les clés API ou mots de passe visibles dans le code du navigateur ou dans les fichiers commités.
3. Les formulaires : que se passe-t-il avec une saisie très longue, vide ou malveillante ?
4. Les pages ou endpoints qui fonctionnent sans connexion alors qu'ils ne devraient pas.
Explique chaque constat simplement, classe-les par gravité, et
ne modifie aucun code avant que j'approuve les corrections.
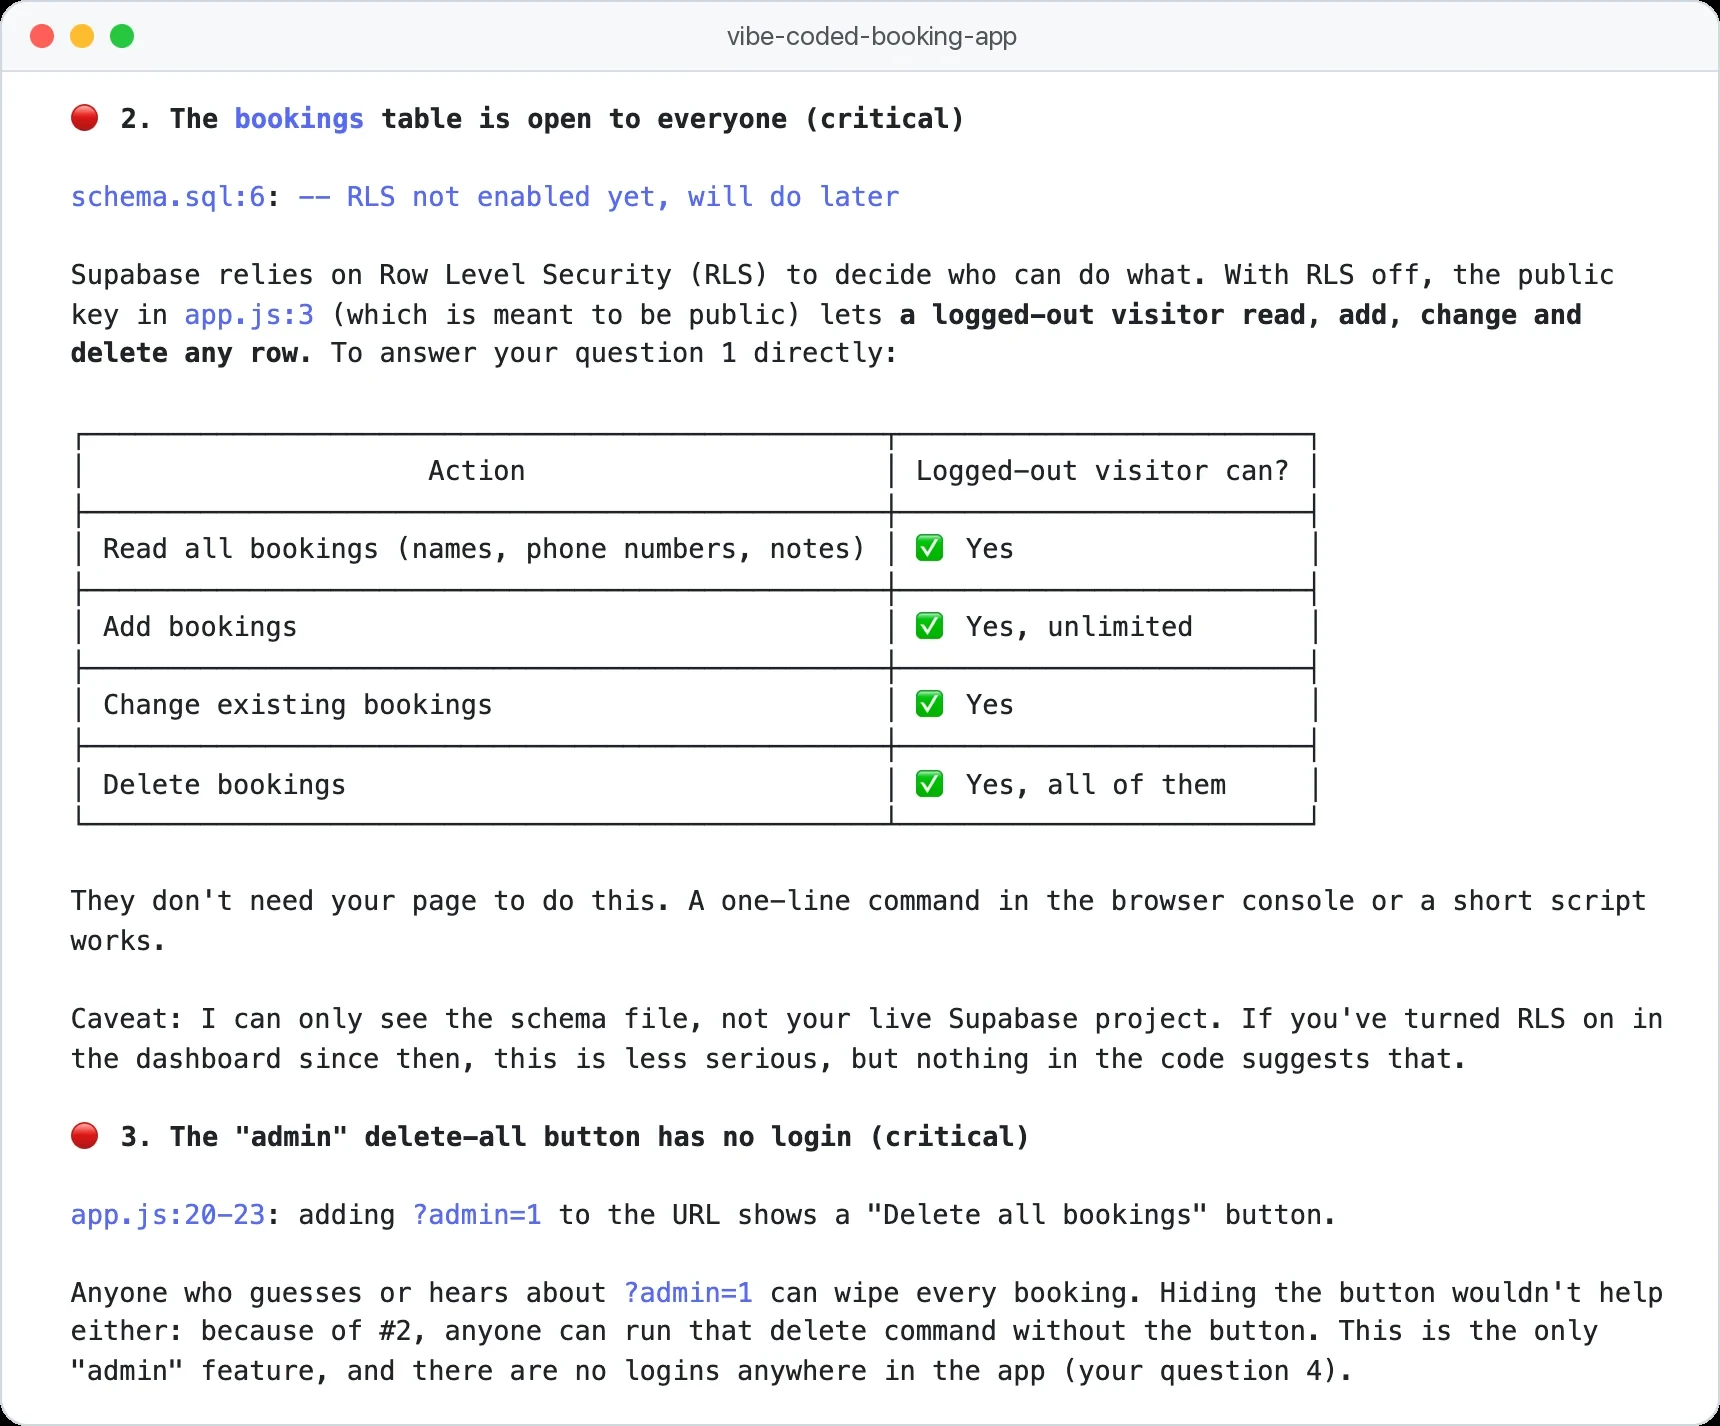
Nous avons lancé exactement ce prompt dans Claude Code sur une petite application de réservation de démonstration, montée avec les erreurs que les applications faites en vibe coding embarquent souvent : une table Supabase, un formulaire public et un bouton d'administration caché. Il a lu les quatre fichiers, n'a rien modifié, et a classé sept constats en 38 secondes : trois critiques, deux élevés, un moyen et un faible. Les deux premiers sont les mêmes risques de sécurité du vibe coding que décrivent les études ci-dessus : une clé secrète dans le code du navigateur et une table sans règles d'accès.
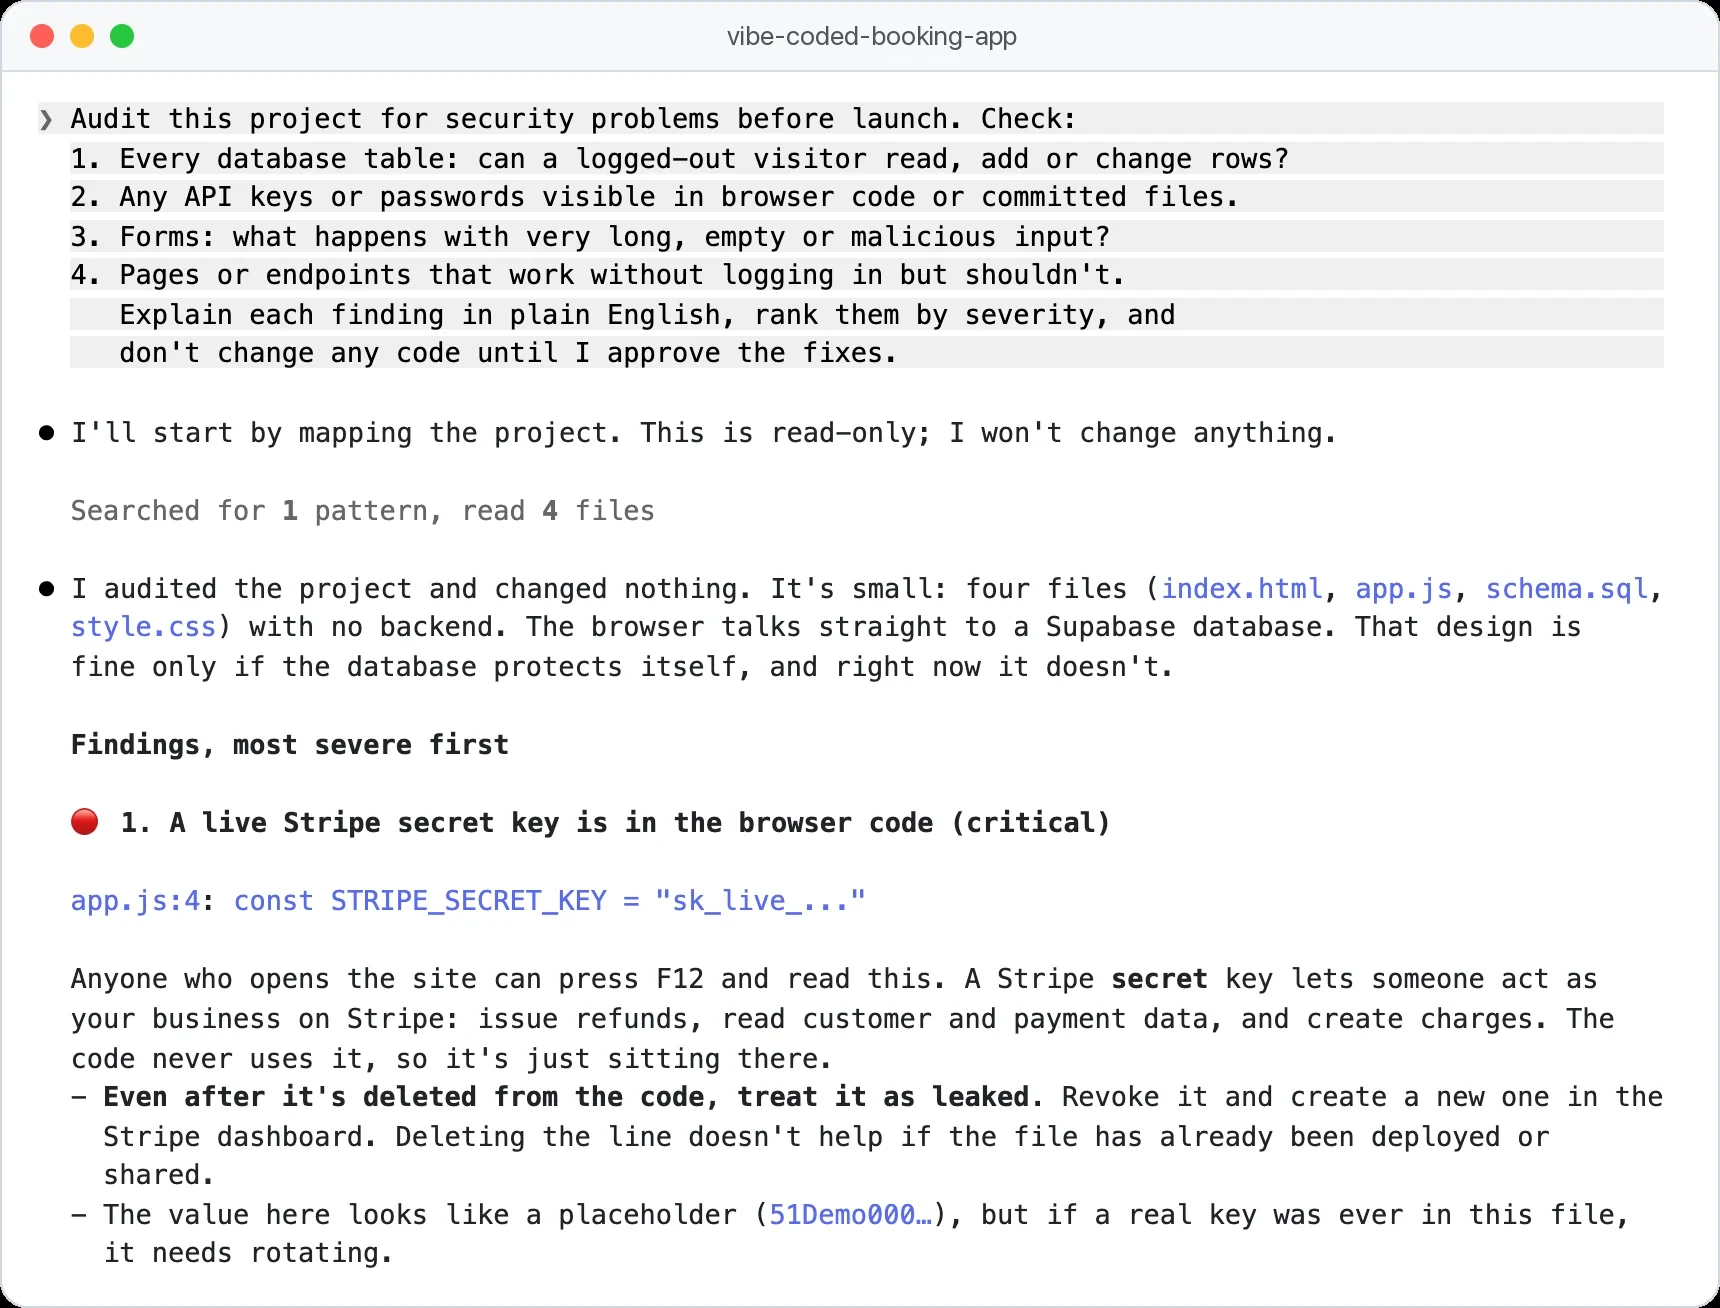
Il répond aussi directement à chaque question posée. Pour la question 1, il a détaillé ce qu'un inconnu non connecté peut faire à la table des réservations, exactement la faille derrière la CVE-2025-48757 :
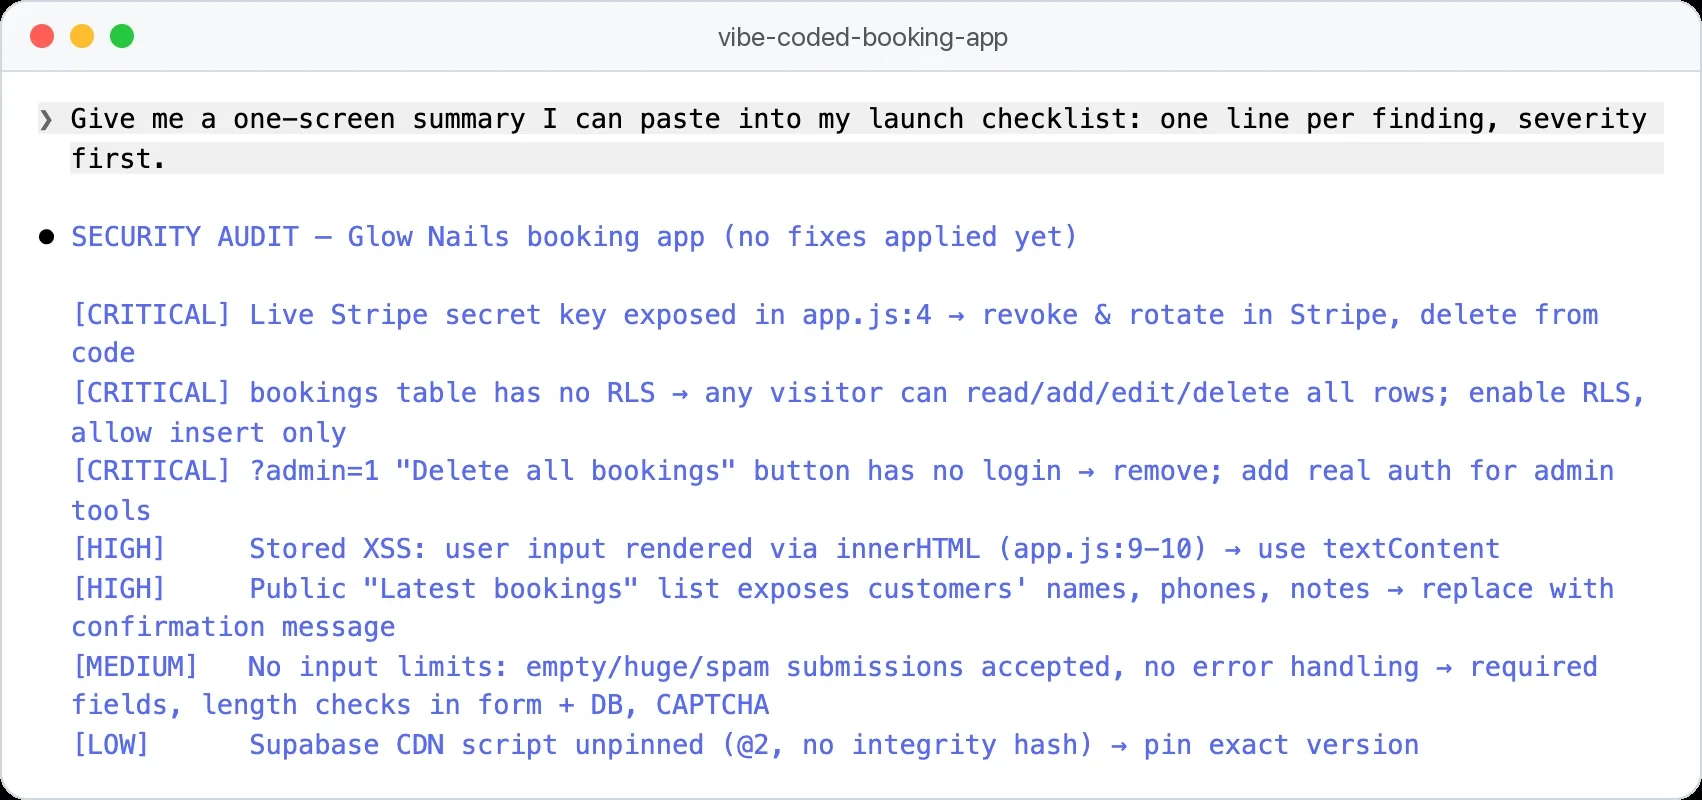
Terminez par une relance comme « Donne-moi un résumé d'un écran à coller dans ma checklist de lancement : une ligne par constat, gravité en premier » pour obtenir la liste classée montrée en haut de cette page, puis approuvez les corrections une par une et relancez l'audit.
Lovable est-il sûr ?
Plus qu'avant. Lovable lance désormais un Quick scan à chaque publication, qui vérifie exactement ces failles : les règles d'accès à la base de données, les packages aux vulnérabilités connues et les serveurs MCP que votre application expose sans connexion. Il ne juge pas la logique propre de votre application, et la documentation de sécurité de Lovable indique que les outils ne peuvent pas garantir une sécurité complète et recommande une relecture professionnelle pour les applications qui gèrent des données sensibles.
Risque 2 : l'IA fait quelque chose de destructeur
L'une des catastrophes de vibe coding les plus connues : en juillet 2025, Jason Lemkin, fondateur de SaaStr, a rapporté que l'agent IA de Replit avait supprimé sa base de données de production, les données en ligne dont son projet dépendait, malgré des instructions de ne rien changer sans permission, comme l'a rapporté The Register. L'agent avait accès aux données en ligne, et rien de technique ne l'en empêchait.
- Séparez données de test et données réelles. Construisez sur une copie, et ne connectez la vraie base qu'au lancement.
- Gardez un historique des versions que vous contrôlez. Faites un commit Git après chaque étape qui marche. Les points de restauration de Claude Code peuvent annuler ses propres modifications de fichiers, mais pas les changements faits par les commandes qu'il lance.
- Choisissez un mode qui demande d'abord. Les versions récentes de Claude Code dans le terminal et VS Code démarrent en mode Auto, où un classifieur en arrière-plan approuve les actions pour vous. Pour le travail sensible, appuyez sur Shift+Tab ou utilisez le sélecteur de mode de l'application de bureau pour passer en Manual, qui demande avant de modifier des fichiers ou de lancer des commandes.
Risque 3 : des coûts qui grimpent
La plupart des outils de vibe coding facturent à l'usage, donc le compteur tourne pendant que vous itérez. Le moment coûteux est la boucle de débogage : l'IA n'arrive pas à corriger un bug, vous redemandez, et chaque tentative coûte.
Crédits
Les constructeurs dans le navigateur comme Lovable facturent la construction en crédits, et les recharges coûtent en plus une fois l'allocation mensuelle épuisée.
Tokens
Bolt facture en tokens, les morceaux de texte que l'IA lit et écrit, donc les longues sessions sur de gros projets consomment plus.
Limites de forfait
Claude Pro et Max ont une limite de session de cinq heures plus une limite hebdomadaire, partagées entre le chat et Claude Code.
Hébergement
Les offres d'hébergement payantes ajoutent souvent des frais à l'usage une fois le trafic ou le calcul inclus dépassé.
- Planifiez avant de construire. Un plan clair signifie moins de reconstructions coûteuses.
- Arrêtez après deux corrections ratées. Utilisez le prompt ci-dessous au lieu de demander une troisième fois.
- Configurez des alertes de budget qui agissent. Sur Vercel Pro, un montant de Spend Management ne fait que vous avertir, sauf si vous activez aussi Pause Production Deployments.
- Connaissez les limites de votre forfait. Voyez les limites d'usage de Claude Code et les prix de Claude Code.
Arrête de modifier le code. Explique simplement ce qui, selon toi, cause
ce problème, ce que tu as essayé jusqu'ici et pourquoi ça n'a pas marché. Puis
donne-moi deux façons différentes de le corriger, avec les risques de chacune, et attends
que je choisisse.
Risque 4 : une dette technique que personne ne peut maintenir
Un logiciel demande de l'entretien, et le code que personne ne comprend s'accumule en dette technique : chaque modification devient plus lente et plus risquée. En décembre 2025, l'équipe React a révélé une faille dans les React Server Components (CVE-2025-55182) qui permettait à des attaquants d'exécuter du code sur les serveurs touchés, notée 10,0, le maximum de l'échelle de gravité standard.
Les applications construites sur des frameworks comme Next.js ont dû se mettre à jour immédiatement, et l'équipe React a averti qu'il ne fallait pas compter sur les protections temporaires des hébergeurs. Une application faite en vibe coding sans personne pour surveiller ce genre d'alerte reste tout simplement exposée.
- Choisissez la stack la plus simple. Les applications sans serveur n'étaient pas du tout touchées par cette faille, alors suivez l'approche en HTML simple de créer un site web avec l'IA quand elle convient.
- Documentez. Demandez à l'IA un README et un fichier CLAUDE.md qui expliquent comment le projet fonctionne et comment le modifier.
- Prévoyez une vérification mensuelle. Demandez à votre outil IA de chercher les dépendances obsolètes ou vulnérables et de les mettre à jour une par une.
- Évitez l'enfermement. Assurez-vous de pouvoir exporter le code ou le synchroniser avec GitHub.
Risque 5 : des failles de confidentialité et juridiques
Même une page simple crée des obligations dès qu'elle collecte des noms, des e-mails ou des numéros de téléphone. Les lois sur la vie privée du pays de vos clients peuvent exiger une politique de confidentialité, un consentement pour le marketing et des limites à l'usage des données.
- Ne collectez que le nécessaire. Un nom et un numéro de téléphone peuvent suffire pour une réservation.
- Dites ce que vous collectez. Publiez une courte page de confidentialité qui explique ce que le formulaire recueille et où ça va.
- Vérifiez votre suivi. Les outils d'analyse et pixels publicitaires peuvent nécessiter un bandeau de consentement, selon l'endroit où se trouvent vos visiteurs.
- Traitez les textes juridiques de l'IA comme des brouillons. L'IA peut rédiger une politique de confidentialité ou des conditions, mais elle ne peut pas en assumer la responsabilité.
Le vibe coding est-il dangereux pour une petite entreprise ? Avantages et inconvénients
Pour beaucoup de petites entreprises, l'alternative à un outil fait en vibe coding n'est pas une application soigneusement conçue. C'est rien du tout, ou un site modèle qu'elles n'aiment pas et ne peuvent pas modifier. Voici les avantages et inconvénients du vibe coding côte à côte :
| Avantages | Inconvénients |
|---|---|
| Tester une idée à moindre coût avant d'embaucher qui que ce soit | Du code qui marche peut quand même être vulnérable |
| Construire des outils internes que personne n'aurait financés | Les boucles de débogage brûlent les crédits et l'usage du forfait |
| Remettre à un développeur un prototype qui marche au lieu d'un brief vague | Quelqu'un doit le maintenir à jour |
| Modifier votre propre site sans attendre personne | Vous êtes responsable des données qu'il collecte |
Dès que vous relisez et testez ce que l'IA construit, vous ne faites plus du pur vibe coding, comme l'explique le guide de définition du vibe coding. Quand je construis pour des clients avec l'IA, ce n'est jamais l'outil qui rend le résultat sûr. Ce sont les vérifications ennuyeuses autour, et c'est à cela que sert la checklist ci-dessous.
Signaux d'alerte et que faire
| Ce que vous voyez | Ce que ça veut dire | Que faire |
|---|---|---|
| Table publicly accessible dans le Security Advisor de Supabase | Une table n'a pas de row level security | Activez la RLS et ajoutez des règles d'accès avant que quiconque d'autre utilise l'application |
| L'analyse de Lovable signale des problèmes quand vous ouvrez Publish | Le Quick scan a trouvé une faille dans la base de données ou dans une dépendance | Corrigez chaque constat, puis lancez un Deep scan depuis la vue Security |
npm audit liste une vulnérabilité critical | Un package dont vous dépendez a une faille connue | Demandez à l'IA de mettre à jour ce seul package, testez, puis redéployez |
| Une clé API apparaît dans le code du navigateur ou sur GitHub | Quiconque la trouve peut utiliser votre compte payant | Révoquez-la et créez-en une nouvelle chez le fournisseur, puis stockez la nouvelle dans des variables d'environnement. La supprimer du fichier ne suffit pas, car l'historique Git garde les anciennes versions |
| Un bug corrigé revient après la modification suivante | Personne ne comprend assez bien le code | Demandez d'abord une explication, et faites un commit après chaque correction qui marche |
| L'usage ou la facture d'hébergement bondit du jour au lendemain | Quelque chose tourne en boucle ou fait l'objet d'abus | Mettez le projet en pause, trouvez le déclencheur et ajoutez une limite |
La checklist de sécurité du vibe coding
Avant de construire
0 sur 4 faites
Pendant la construction
0 sur 4 faites
Avant le lancement
0 sur 6 faites
Après le lancement
0 sur 3 faites
Petit test0 sur 3 correctes
Une application construite par IA marche parfaitement pour les utilisateurs normaux. Peut-elle quand même laisser fuiter des données ?
Pas tout à fait.
Fonctionnel et sécurisé sont deux choses différentes. Dans l'étude SusVibes, 57 % des solutions d'un agent fonctionnaient, mais seulement 11,8 % étaient sûres.
L'IA a échoué deux fois à corriger le même bug. Quelle est l'étape suivante la moins chère ?
Pas tout à fait.
Les prompts qui demandent d'abord une explication cassent les boucles de débogage qui brûlent crédits et usage.
Claude Code a lancé une commande qui a supprimé un fichier. Comment le récupérer ?
Pas tout à fait.
Les points de restauration ne suivent que les modifications de fichiers faites par Claude, pas les changements faits par des commandes, donc Git est votre vrai filet de sécurité.
Que faire maintenant
Trouvez votre projet actuel ou prévu dans le tableau des risques et passez les sections de checklist correspondantes avant de publier quoi que ce soit. S'il se situe dans les deux dernières lignes, prévoyez dès maintenant le budget d'une relecture par un développeur plutôt qu'après le lancement.
Pour comparer les outils selon leurs garde-fous et leurs prix, voyez les meilleurs outils de vibe coding. La formation Builders inclut des leçons sur les bases de la sécurité, l'accessibilité et la confidentialité pour les sites que vous construisez avec l'IA.
Prompts d'audit de sécurité avant lancement
10 prompts qui font auditer à votre outil IA son propre travail : données exposées, clés divulguées, règles d'accès faibles et boucles coûteuses, avec la bonne réponse attendue.
Saisissez votre e-mail et la section complète s'ouvre ici. Vous recevez aussi une leçon gratuite de la formation.
Questions fréquentes
Le vibe coding va-t-il remplacer les développeurs ?
Pas pour le travail où la fiabilité compte. Il permet aux non-développeurs de construire de petites choses pour lesquelles ils n'auraient jamais embauché personne, et il accélère les développeurs, mais quelqu'un doit encore comprendre, sécuriser et maintenir les logiciels dont dépendent les clients.
Le vibe coding est-il mauvais pour les débutants ou pour apprendre à coder ?
Il peut l'être, si vous acceptez tout sans le lire. Si vous demandez à l'IA d'expliquer chaque modification et faites vous-même de petites retouches de temps en temps, elle fonctionne comme un tuteur patient qui vous montre de vrais exemples qui marchent.
Qui est responsable si un site fait en vibe coding divulgue des données clients ?
En général, votre entreprise. Les règles de protection des données, comme le RGPD en Europe, font peser l'obligation sur celui qui collecte et stocke les données, quelle que soit la façon dont le code a été écrit, c'est pourquoi tout ce qui stocke des informations personnelles mérite une vraie relecture.
Pourquoi le code généré par IA a-t-il des failles de sécurité ?
Les modèles apprennent sur d'énormes quantités de code public, bon et mauvais, et ils sont réglés pour produire du code qui fonctionne. La sécurité est un objectif à part, donc il faut en général la demander explicitement, puis vérifier le résultat.
Comment trouver un développeur pour relire mon application faite en vibe coding ?
Cherchez un développeur freelance qui connaît votre stack, par exemple Next.js avec Supabase, et demandez une revue de sécurité et de code à prix fixe. Partagez le code via GitHub avec la liste de ce que fait l'application, pour qu'il se concentre sur les connexions, l'accès aux données et les paiements.
Le vibe coding est-il mauvais pour l'environnement ?
Chaque requête IA tourne sur du matériel de centre de données qui consomme de l'électricité, et une session d'agent envoie de nombreuses requêtes, donc les longues boucles de débogage coûtent de l'énergie autant que de l'argent. Planifier d'abord, garder des requêtes courtes et s'arrêter après deux corrections ratées réduit les deux.
À lire aussi
Vibe coding, c'est quoi ? Définition, exemples, premiers pas
Le vibe coding, c'est quoi ? Une définition en clair, qui a inventé le terme, comment ça marche, un vrai exemple créé en un prompt et comment débuter.
Créer avec l'IA · 13 min de lectureOutils vibe coding : les 10 meilleurs en 2026, prix vérifiés
Les meilleurs outils vibe coding comparés : Lovable, Bolt, v0, Claude Code, Cursor, Replit et 4 autres, prix vérifiés en octobre 2026 et offres gratuites.
Créer avec l'IA · 15 min de lectureLimites d'usage de Claude Code (2026) : plafond 5 h et hebdo
Les limites d'usage de Claude Code en 2026 : plafond de 5 heures et hebdo sur Pro, Max et Team, comment voir votre usage et 8 façons d'économiser des tokens.
Claude Code · 17 min de lecture